Hackers cumple años: todo mal, y aun así acertó en cuatro cosas
Se estrenó el 15 de septiembre de 1995 y representa fatal lo que es usar un ordenador. Pero la primera intrusión de la película es una llamada de teléfono, el villano es el jefe de seguridad de la empresa y las cuatro contraseñas que él mismo recita siguen siendo el ejemplo perfecto de credencial previsible.
Hoy, 15 de septiembre, cumple años Hackers. Se estrenó el 15 de septiembre de 1995, dirigida por Iain Softley, con Jonny Lee Miller y Angelina Jolie. Costó unos 20 millones de dólares y recaudó alrededor de 7,5. Un fracaso comercial de manual que después se convirtió en película de culto.
Es, probablemente, la película que peor ha representado nunca lo que es usar un ordenador. Volar por una ciudad tridimensional hecha de rascacielos que son ficheros. Teclear a doscientas pulsaciones por minuto mientras la pantalla escupe columnas de colores. Patines, gafas de sol y música de discoteca.
Y aun así, debajo de todo eso, hay cuatro cosas que la película acierta de pleno. Son las que nadie recuerda.
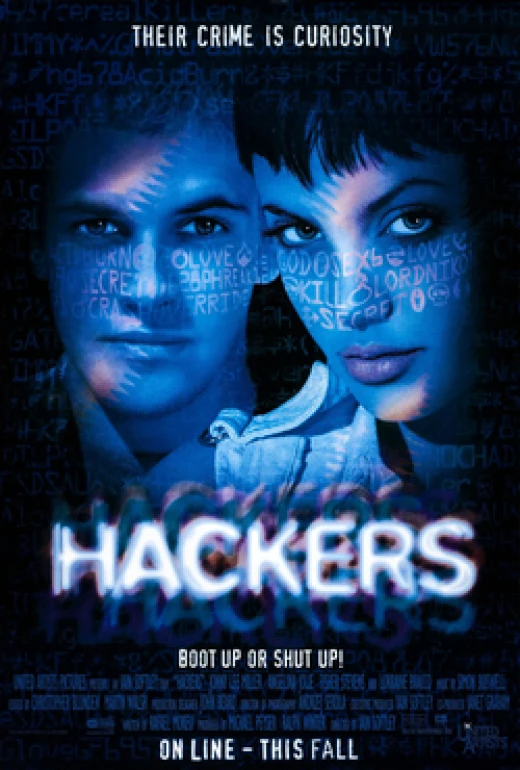
Cartel de Hackers (United Artists, 1995), reproducido a título de cita. Derechos de sus titulares.
Acierto 1: el ataque que funciona es una llamada de teléfono
La primera intrusión que vemos en la película no empieza con un programa. Empieza con una llamada. Dade telefonea al puesto de seguridad de una cadena de televisión, se presenta como un empleado de contabilidad con un problema urgente en casa —dice llamarse Eddie Vedder, como el cantante de Pearl Jam, y nadie al otro lado lo nota— y pide con mucha educación que le lean el número del módem.
El vigilante se lo lee. Por supuesto que se lo lee: le están pidiendo ayuda, hay prisa, y colaborar es lo correcto.
Ilustración generada para este artículo; no es un fotograma de la película. Teléfono, módem, listados y papelera: tecnología de 1995 para problemas que siguen aquí.
Eso es exactamente cómo funciona. En 1995 y en 2026. El eslabón que cede casi nunca es el criptográfico: es el que quiere ser útil. Y no cede por tonto, cede porque el ataque está diseñado para explotar una virtud, no un defecto.
Hoy la misma llamada llega mejor producida. Un correo perfecto en el tono de tu jefe. Una videollamada con una cara y una voz que reconoces. La técnica es la de 1995; lo que ha bajado es el coste de hacerla creíble.
Acierto 2: rebuscar en la basura
Hay una escena en la que los protagonistas bucean en los contenedores de la empresa buscando listados impresos, notas y manuales.
Eso tiene nombre en el oficio —dumpster diving— y sigue siendo productivo treinta años después. Ahora es más raro encontrar un listado de contraseñas en papel, pero el equivalente moderno está por todas partes:
- El repositorio público donde el fichero de configuración con credenciales sigue en el historial de Git, aunque se borrara del código hace dos años.
- El bucket de copias de seguridad sin autenticación que alguien montó «solo para la migración».
- El portátil que se retiró sin borrar el disco.
- Los documentos compartidos «con cualquiera que tenga el enlace», enlazados desde un correo que se reenvió cuatro veces.
Nadie va a rebuscar en tu basura física. Van a rebuscar en la digital, que además está ordenada, indexada y disponible las veinticuatro horas.
Acierto 3: las cuatro contraseñas
En una escena, el responsable de seguridad de la empresa recita las que presenta como las cuatro contraseñas más usadas: amor, sexo, secreto y dios.
Y lo bueno no es la lista, es quién la recita. No es ninguno de los chavales: es el experto de la casa, reprochándole a una directiva que no se haya leído el memorándum que él mismo había escrito sobre contraseñas previsibles. Tiene razón, lo ha puesto por escrito, y el chiste de la escena es que la contraseña de la directiva a la que se lo reprocha es una de las cuatro.
La lista concreta era discutible ya entonces, pero la intuición era correcta: la gente elige palabras cortas, familiares y fáciles de recordar, que son justo las primeras que prueba un diccionario. Treinta años después esas cuatro siguen siendo ejemplos perfectos de credencial previsible, aunque las listas de credenciales filtradas de hoy las encabezan más bien las secuencias numéricas, los recorridos de teclado, los nombres propios y el año en curso. Cambia el catálogo; no cambia el problema de fondo, que es elegir algo fácil de adivinar.
Ya dediqué un artículo entero a por qué la contraseña cómoda es una invitación, así que aquí solo dejo el dato que hace pensar: el problema no ha cambiado en tres décadas de campañas de concienciación. Eso debería decirnos algo sobre la eficacia de concienciar frente a la de cambiar el sistema para que no haga falta.
Acierto 4: el villano es de la casa
Y este es el mejor, porque va contra todo el imaginario del género. Y porque ya ha salido, sin que lo pareciera, dos párrafos más arriba.
El antagonista de Hackers no es un adolescente ni una potencia extranjera. Es el responsable de seguridad informática de la propia empresa: el mismo que escribía memorandos sobre contraseñas seguras. Ha montado un desfalco y usa un gusano para taparlo, culpando de paso a unos críos.
Es decir: la película que peor representa la tecnología es una de las pocas que representa bien el riesgo. La persona con acceso legítimo, conocimiento del sistema y motivo para que nadie mire donde no debe.
No hace falta que sea un desfalco. En la práctica, la versión habitual es mucho más gris:
- El administrador único que es el único que sabe cómo está montado aquello, y al que nadie revisa porque nadie entiende lo que hace.
- El proveedor con acceso permanente concedido en 2019 para una migración que terminó en 2019.
- El empleado que se va y conserva el acceso al repositorio, al panel de facturación y al grupo de administradores.
- La cuenta de servicio con permisos totales que usan cuatro personas y de la que nadie es responsable.
Ninguno de esos casos requiere mala fe para acabar mal. Solo requiere que nadie mire. Es la otra cara de la falsa sensación de seguridad: el riesgo que no se ve porque tiene credencial válida.
Lo que envejeció fatal, por justicia
- La representación visual: no, no se navega por un sistema de ficheros volando entre rascacielos.
- El ritmo: nada de lo que se hace de verdad en seguridad se parece a teclear muy rápido con cara de concentración.
- Y una particularidad de la trama: el sabotaje que el villano monta como tapadera está pensado para que se descubra y se lo achaquen a otros. En un incidente real se busca lo contrario, quedarse dentro sin hacer ruido. En las investigaciones de Mandiant durante 2025, la mediana mundial entre la intrusión y su detección fue de catorce días; en los casos de ciberespionaje y de falsos trabajadores norcoreanos subió a ciento veintidós. No son meses por norma, pero tampoco es una escena.
Feliz aniversario
Tres cosas para hoy:
- Mira qué pasa en tu organización cuando entra una llamada urgente. ¿Cómo comprueba quien la coge que quien llama es quien dice ser? Reconocer la voz o ver un número conocido no basta: tiene que haber un segundo canal de verificación, y nadie debería pedir ni dar por teléfono una contraseña o un código de acceso. Escríbelo, y que lo sepa quien atiende el teléfono, que casi nunca es quien decide estas cosas.
- Busca en tu basura digital. Historial de Git, buckets públicos, documentos compartidos con enlace abierto. Media hora.
- Haz la lista de quién tiene acceso privilegiado y no es revisado por nadie. Si el nombre que aparece es el tuyo, ese es justamente el motivo por el que hay que revisarlo.
(Y sí, «hackea el planeta» sigue siendo una frase espantosa. Pero si alguna vez montas un equipo de respuesta a incidentes, admite que el nombre del grupo va a ser peor.)
Preguntas frecuentes
¿Cuándo se estrenó Hackers y qué recepción tuvo?
Se estrenó el 15 de septiembre de 1995, dirigida por Iain Softley e interpretada por Jonny Lee Miller y Angelina Jolie. Recaudó en torno a 7,5 millones de dólares frente a un presupuesto aproximado de 20 millones, por lo que constituyó un fracaso comercial, y recibió críticas dispares. Con el tiempo ha adquirido la consideración de obra de culto, tanto por su estética como por su retrato de la subcultura informática de la época.
¿Qué acierta la película desde el punto de vista de la seguridad?
Cuatro elementos. Que la primera intrusión se obtiene mediante una llamada telefónica de ingeniería social y no mediante una vulnerabilidad técnica. Que la búsqueda de documentación desechada por la organización constituye una fuente real de información. Que las contraseñas empleadas por los usuarios son triviales y previsibles, un problema que persiste aunque el catálogo concreto de credenciales frecuentes haya cambiado. Y que el responsable del ataque es una persona con acceso legítimo y conocimiento interno del sistema.
¿Sigue funcionando la ingeniería social telefónica?
Sí, sigue siendo una técnica viable y habitual. El mecanismo no necesita explotar una vulnerabilidad técnica ni un descuido: aprovecha la disposición a prestar ayuda ante una petición urgente y aparentemente legítima. Las variantes actuales incluyen correos que reproducen fielmente el estilo de un superior jerárquico y videollamadas con imagen y voz sintetizadas. Lo que ha cambiado no es la técnica, sino el coste de hacerla verosímil.
¿Cuál es el equivalente moderno de rebuscar en la basura de una empresa?
La revisión de restos digitales accesibles: credenciales que permanecen en el historial de un repositorio aunque se hayan eliminado del código actual, sistemas de almacenamiento en la nube configurados sin autenticación durante una migración, equipos retirados sin borrado seguro del disco y documentos compartidos mediante enlaces sin restricción que circulan en cadenas de correo. A diferencia de los residuos físicos, ese material está indexado y disponible de forma permanente.
¿Cómo se reduce el riesgo de amenaza interna?
Mediante revisión periódica y documentada de los accesos privilegiados, retirada efectiva de credenciales al finalizar una colaboración o un contrato, asignación nominal de responsabilidad sobre cada cuenta de servicio y separación de funciones de modo que ninguna persona concentre simultáneamente la capacidad de ejecutar una operación y de eliminar su rastro. El objetivo no es presuponer mala fe, sino evitar configuraciones en las que un error o un abuso puedan pasar inadvertidos indefinidamente.
Otras noticias

Zorionak, Taka: mi hermano mayor va 423 días por delante
Mi hermano Taka nació un 2 de agosto y hoy es 2 de octubre. Le felicito con dos meses de retraso y a propósito, porque una fecha de publicación es un dato y no una portada. El hermano mayor que sale en medio blog sin haber sido nunca el tema de ninguno.
Leer más →
Veinticinco pesetas, una cinta y un cartucho
En las recreativas la partida costaba veinticinco pesetas y a mí me duraba poco. Después llegó un Commodore 64 con sus cintas, que yo recuerdo eternas, y luego un cartucho que arrancaba solo. Cambió tres veces lo que había entre un intento y el siguiente; no cambió que al lado hubiera alguien esperando turno.
Leer más →
Vomitón era lo único que recordaba de Búscate la vida
De una serie entera me sobrevivieron dos pistas: un repartidor de periódicos y un bicho que se llamaba Vomitón. Con eso encontré «Búscate la vida», y con ella el dato que me dejó parado: su protagonista tenía treinta años y yo acabo de cumplir cuarenta y seis.
Leer más →El blog, día a día
¿Te ha resultado útil o quieres comentar algo?
Hablemos →