«Aquí no hay nada que robar» y otras formas de sentirse a salvo
La sensación de seguridad no mide tu seguridad: mide tu calma. Y las dos casi nunca coinciden. Sobre HTTPS, el antivirus caducado, el backup de Schrödinger y por qué nadie te ha elegido como objetivo: te ha encontrado un escaneo.
Hay una frase que aparece en casi todas las conversaciones sobre seguridad. No la suelta el becario: la suelta quien firma las facturas, con una sonrisa tranquila, justo después de preguntar cuánto costaría «eso del doble factor».
«Es que aquí no hay nada que robar.»
Y lo dice de buena fe. El problema es que esa frase no describe tu nivel de riesgo: describe tu nivel de calma. Dos métricas distintas que casi nunca coinciden.
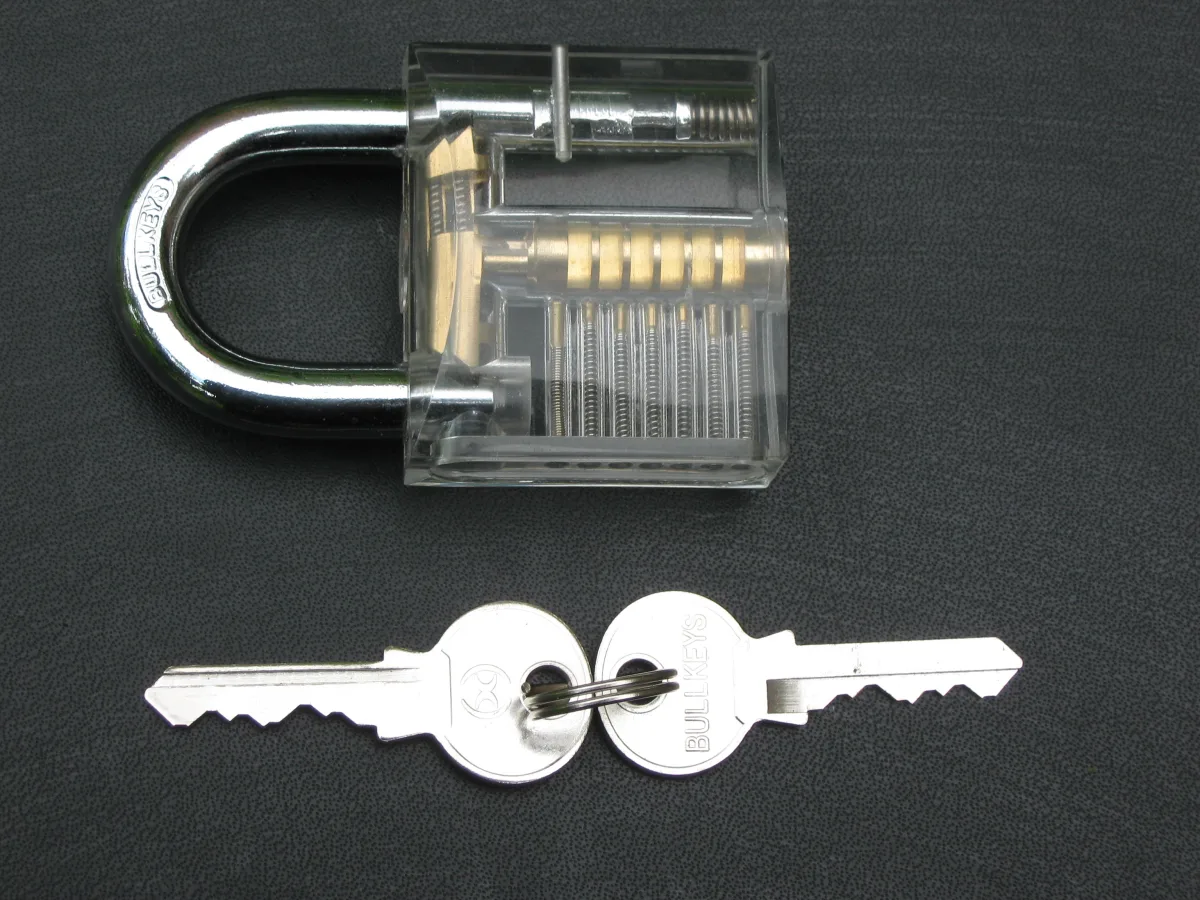
Un candado transparente: cierra exactamente igual y no esconde absolutamente nada. Foto: zaphad1, CC BY 2.0, vía Wikimedia Commons.
La sensación de seguridad no es una medida de seguridad
La sensación es una variable del sistema nervioso; la seguridad, una propiedad del sistema técnico. Que la primera esté alta no dice nada de la segunda, y cuando sube sin que haya cambiado nada en la infraestructura, lo que ha subido es el riesgo: la calma es lo que hace que dejes de mirar. A quien quiere entrar no le hace falta un exploit si consigue que le abras tú; le basta con que estés cómodo.
El inventario de lo que sí vales (aunque no vendas nada)
«No hay nada que robar» presupone que lo único monetizable es una tarjeta de crédito. El balance real de una web pequeña que no vende nada:
- CPU y ancho de banda. Tu servidor es un ordenador encendido las 24 horas con conexión simétrica: minado, fuerza bruta contra terceros, un nodo más de una botnet.
- Tu IP y su reputación. Una IP limpia sirve para enviar spam unas horas. Cuando la quemen, el que se queda sin correo eres tú, y tardas dos semanas en entender por qué tus presupuestos caen en la bandeja de spam.
- Tu dominio y tu certificado. Un formulario de banco falso alojado en
tudominio.com/wp-content/uploads/2019/actualizar-datos/es mucho más creíble que uno en un dominio raro. Y va por HTTPS, porque el certificado es tuyo. - Tu base de datos. «Solo tenemos el formulario de contacto» son nombres, teléfonos y correos verificados: materia prima para el phishing dirigido. Y si hay usuarios con contraseña, la gente recicla: ese volcado se prueba en otros cien servicios.
- Tu acceso a terceros. Tú eres el proveedor de alguien: credenciales de FTP, acceso al hosting del cliente, cuenta de la herramienta compartida. A menudo no te atacan por lo que eres, sino por con quién trabajas.
En una web pequeña, a menudo no se busca dinero directamente. Se busca capacidad: cómputo, reputación y confianza. Las tres se venden bien y ninguna aparece en tu balance.
Nadie te ha elegido: te ha encontrado un bucle
La imagen mental del ataque —alguien decidiendo que tú eres el objetivo— es reconfortante, porque permite concluir que no eres bastante interesante. La realidad es menos halagadora: casi nunca hay nadie. Hay un proceso.
Prueba a levantar un dominio nuevo, emitir un certificado y esperar. En cuestión de minutos aparecerán en el log peticiones a /.env, /.git/config, /wp-login.php y /xmlrpc.php. Nadie te ha visto en LinkedIn: hay bots barriendo rangos de direcciones sin parar, y además los certificados TLS se publican en los registros de Certificate Transparency, públicos por diseño y por buenas razones. Bonita ironía: el mecanismo que existe para que puedas confiar en los certificados sirve también para anunciar que acabas de nacer.
Ese escaneo no discrimina por tamaño, sector ni facturación. Discrimina por versión y por puerto abierto. Es la diferencia entre un atraco y el granizo.
Los cinco amuletos
Ninguno es inútil; todos son insuficientes. El daño no lo hace la herramienta, sino la sensación de haber terminado.
1. HTTPS. Cifra el canal: nadie lee lo que viaja entre el navegador y el servidor. No dice nada de la honradez de quien está al otro lado ni del estado del software que recibe los datos. Puedes tener TLS 1.3 impecable transportando un formulario hasta un panel cuya contraseña es admin1234, y el cifrado hará su trabajo con una lealtad admirable.
2. El antivirus. Instalado en 2019, con la licencia caducada en 2021, y el icono sigue en la bandeja como una estampita en el salpicadero. Los productos actuales hacen bastante más que comparar firmas, pero buena parte de lo que hoy hace daño no es un fichero: es una sesión robada, una contraseña reutilizada o un correo bien escrito.
3. «Está en la nube». El modelo de responsabilidad compartida es sencillo y casi nadie lo lee: el proveedor responde de la seguridad de la nube; tú, de la seguridad en la nube. Su parte tampoco es infalible, pero desde luego no cubre que tu bucket esté privado, que tus copias tengan retención o que ese usuario que se fue en marzo ya no tenga permisos.
4. El backup de Schrödinger. Existe y no existe a la vez hasta que intentas restaurarlo. Y hay dos preguntas que casi nadie sabe responder: cuánto puedes perder (RPO) y cuánto puedes estar caído (RTO). Sin esos dos números no tienes estrategia de copias: tienes un cron.
5. «Somos muy pequeños». La automatización cuesta lo mismo apuntando a diez servidores que a diez millones. Ser pequeño no te esconde; te quita el departamento que se encarga.
Añade los de la casa: el segundo factor por SMS, la VPN que se cree un antivirus y la URL que «solo conocemos nosotros», que funciona hasta que alguien reenvía un correo.
Lo nuevo: el portátil del salón y el prompt
Los últimos años han añadido tres agujeros que no son técnicos, son de contexto:
El dispositivo mestizo. El portátil donde entras al correo de la empresa es el mismo donde tu hijo instala mods de un juego. Ya conté cómo se vive eso en casa; en una empresa sin política de dispositivos es igual, pero con acceso a la contabilidad.
La distracción doméstica. El error más caro que verás este año probablemente no sea un zero-day: será el autocompletado del correo eligiendo a la Ana equivocada mientras alguien pone una lavadora.
El prompt. Pegar el listado de clientes, el contrato o el volcado de la base de datos en un chat para que «me lo resuma». Un prompt no es un cuarto oscuro: es un formulario que envías a un tercero, y qué se hace después con ese texto —si se conserva, cuánto tiempo, si se usa para entrenar— depende del servicio, del plan y del contrato que haya detrás. Merece la pena mirarlo antes, no después. Y ya que hablamos de terceros: revisa qué permisos concediste con aquel «continuar con Google» para convertir un PDF, porque esos accesos pueden seguir vivos mucho tiempo.
Cambiar la pregunta
La pregunta «¿nos van a atacar?» tiene un problema de diseño: solo admite dos respuestas y una de ellas es tranquilizadora. Las útiles son otras tres. ¿Cuánto tardaría en enterarme? Si la respuesta es «cuando me llame un cliente», tu sistema de detección es tu cliente. ¿Cuánto tardaría en volver? Cronometrado, no estimado. Y ¿qué se lleva por delante?, no en euros, sino en cuentas, accesos y confianza de terceros.
Cinco cosas de este mes que no son un proyecto
- Inventario de treinta minutos. Dominios, hostings, cuentas, servicios de pago y —sobre todo— quién tiene acceso a qué. Incluye a quien se fue hace un año y sigue en el grupo de administradores.
- Restaurar una copia de verdad. En un entorno aparte, con cronómetro y hasta ver la home. Ese día pasas de creer a saber.
- Segundo factor resistente al phishing donde importa. Passkeys o llave física en correo, dominio, hosting y banco: están atadas al dominio real, así que no se entregan por error en una web clonada.
- Mínimo privilegio. Nadie es administrador «por comodidad», y las claves de API se emiten con ámbito y caducidad. Ya conté lo que me costó aprenderlo.
- Un canal para decir «creo que la he liado». Sin consecuencias y sin cara rara. Las dos horas que tarda alguien en atreverse a contarlo suelen ser las dos horas en las que aún se podía parar la transferencia.
Y la de fondo, la aburrida: el mantenimiento.
La parte incómoda
La falsa sensación de seguridad no es estupidez ni dejadez: es el estado por defecto de cualquiera que todavía no ha tenido un incidente, y en eso se parece a la contraseña del gato, cómoda, memorable y catastrófica. El cerebro calcula el riesgo por lo que recuerda, y si no recuerdas ninguna intrusión, el cálculo sale bajo.
Tampoco se arregla con miedo: el miedo permanente es tan inútil como la calma permanente, solo que más incómodo.
Lo que sí se puede hacer es cambiar la sensación por evidencia. No «creo que tenemos backups», sino «restauré uno el 12 de agosto y tardó 40 minutos». No «creo que nadie más tiene acceso», sino «revisé la lista el lunes y eché a tres». La tranquilidad basada en datos también se siente bien, con la ventaja de ser cierta.
Volveré sobre esto en octubre, con más calma. De momento, una herramienta de diagnóstico rápida:
El día que te sientas completamente seguro, mira la fecha de la última copia que restauraste. Esa fecha suele explicar la sensación.
Preguntas frecuentes
¿Por qué atacarían mi web si no vendo nada?
Porque lo que se monetiza no suele ser tu producto, sino tu capacidad. Un servidor encendido las veinticuatro horas sirve para minar, para lanzar fuerza bruta contra terceros o para formar parte de una botnet. Una IP con buena reputación sirve para enviar spam hasta que la queman, momento en el que tu propio correo empieza a acabar en la carpeta de no deseados. Y un dominio legítimo con certificado válido es el mejor alojamiento posible para una página de phishing, porque hereda tu credibilidad.
¿El indicador de conexión segura significa que una web es fiable?
No. Solo indica que la conexión va cifrada con TLS, es decir, que nadie puede leer ni alterar lo que viaja entre el navegador y el servidor. No certifica la honradez de quien está al otro lado ni el estado del software que recibe los datos. Una página fraudulenta alojada en un dominio comprometido se sirve por HTTPS exactamente igual, porque el certificado pertenece a ese dominio.
¿Cómo saben los atacantes que existe mi web recién publicada?
Por varias vías a la vez. La más constante es el barrido automático de rangos de direcciones y puertos, que no distingue entre sitios grandes y pequeños. A eso se suma que cada emisión de certificado TLS queda anotada en los registros públicos de Certificate Transparency, que existen por buenas razones —permiten detectar certificados fraudulentos— y que también sirven como flujo en tiempo real de dominios recién aparecidos. En ninguno de los dos casos hay una decisión sobre ti: hay un proceso automatizado.
¿Qué diferencia hay entre tener copias de seguridad y tener un plan de recuperación?
Una copia que nunca se ha restaurado es una hipótesis. El plan aparece cuando existen dos números definidos: el RPO, o cuánta información estás dispuesto a perder, y el RTO, o cuánto tiempo puedes permanecer caído. Con esos dos valores se decide la frecuencia, la retención y el destino de las copias, y se comprueba restaurando de verdad en un entorno aparte y cronometrando el proceso hasta ver el sitio funcionando.
¿Es arriesgado usar herramientas de IA generativa con datos de la empresa?
Depende del servicio, del plan contratado, de la configuración de la cuenta y del contrato que exista detrás. Algunos servicios de consumo se reservan el derecho a utilizar el contenido para mejorar sus modelos, mientras que los planes empresariales suelen ofrecer compromisos distintos sobre retención y uso; en varios casos también existen ajustes que permiten desactivarlo. Lo prudente es comprobar esas condiciones antes de enviar un listado de clientes, un contrato o un volcado de base de datos, y no darlo por sabido en ninguna dirección.
Otras noticias

El buzón era oficial. La petición no
Revolut entregó datos de 680 clientes a quien los pidió desde el correo legítimo de una agencia gubernamental. No hizo falta entrar en sus sistemas: la autenticación era válida, pero el proceso confundió el origen del mensaje con la autoridad para pedir los datos.
Leer más →
Batman Day: el único superhéroe cuyo superpoder es la preparación
La mejor: Keaton y Nicholson, 1989. Batman no vuela ni corre: hace los deberes antes de que pase. El cinturón es un kit de incidencias, sus planes contra la Liga son modelado de amenazas, y cuando se los roban aprendemos que el mapa de cómo derribar tu sistema es también un objetivo.
Leer más →
Uno de cada doce entregó su contraseña, y era una empresa de tecnología
Una empresa con la que trabajo ha simulado un ataque de phishing contra su propia plantilla y ha contado los resultados. Uno de cada cinco pinchó, uno de cada doce escribió su contraseña y solo nueve de cada cien avisaron. Y ahí la tecnología es el oficio.
Leer más →El blog, día a día
¿Te ha resultado útil o quieres comentar algo?
Hablemos →