Historia del virus (2/6): la pelotita y la era del disquete
El Ping Pong se detectó en Turín en 1988 y su efecto visible era una bolita rebotando por la pantalla. Se escondía en un clúster que marcaba como defectuoso: el sitio que el sistema dejaba de usar y que casi nadie miraba. Toda excepción es un escondite, y tu sistema está lleno de excepciones.
En este artículo 4 secciones
Segunda entrega de la serie sobre la historia de los virus. Y esta va de uno que tuve yo, en algún PC de aquella época.
El Ping Pong —también llamado Bouncing Ball, Italian o Bouncing Dot— se detectó el 1 de marzo de 1988 en el Politécnico de Turín. Era un virus de sector de arranque, y hacía una sola cosa:
Si se producía un acceso a disco justo a la hora en punto o a la media, según el reloj del sistema, aparecía una pelotita rebotando por la pantalla. En modo texto era el carácter •, dando botes contra los bordes y contra las letras.
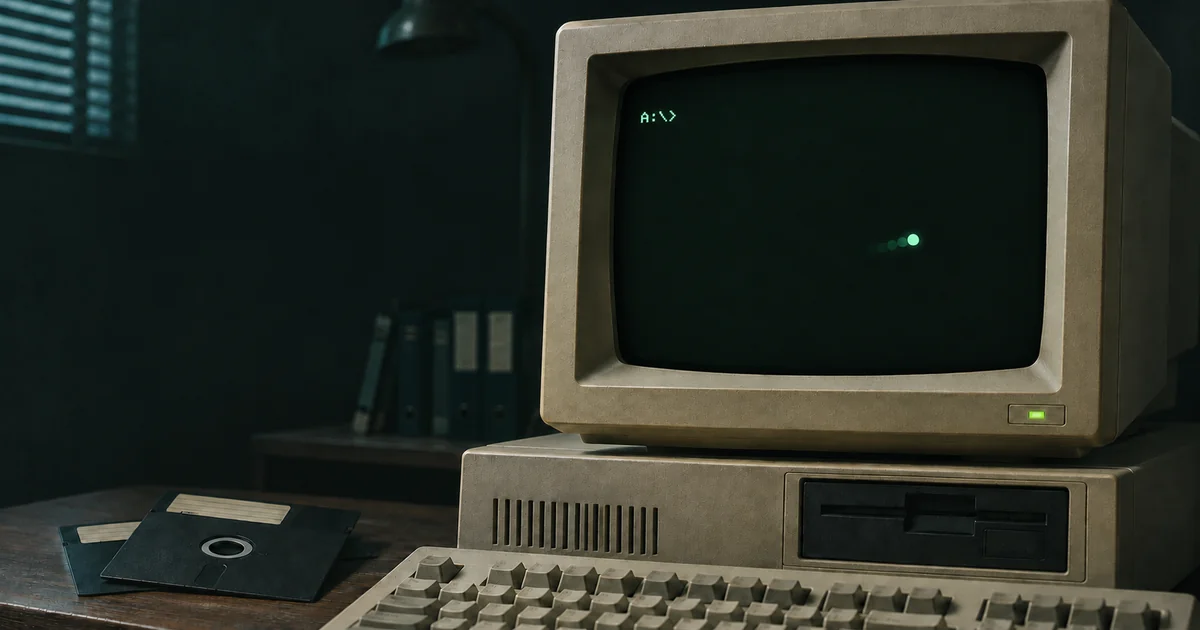
Ilustración generada con IA para este artículo. Recrea la escena, no es una captura real del virus.
Eso era todo. No borraba nada. No robaba nada. Rebotaba.
El único daño lo hacía sin querer: usaba una instrucción que solo existía en los procesadores 8086 y 8088, así que en un 286 o posterior colgaba el ordenador. Lo que no hubieras guardado se perdía igual.
El truco: esconderse donde nadie mira
La parte técnicamente elegante no era la pelota, era dónde se guardaba.
Un virus de sector de arranque tiene un problema: ocupa el sitio donde estaba el arranque original, y ese arranque original hace falta para que el disco funcione. Así que hay que dejarlo en algún sitio.
Ping Pong lo copiaba —junto con la parte de sí mismo que no le cabía en el sector— a un clúster del disco y marcaba ese clúster como defectuoso.
Un clúster marcado como defectuoso es una zona que MS-DOS deja de usar para guardar ficheros: no escribe ahí nada nuevo y ningún archivo lo incluye. Mirarlo se podía, leyendo el disco a bajo nivel, y CHKDSK hasta informaba de un kilobyte «en sectores defectuosos». Pero un sector defectuoso en un disquete era tan normal que casi nadie le daba importancia. Es decir: el virus se guardaba en el sitio que el sistema había decidido no usar y que la gente se había acostumbrado a no mirar.
Toda excepción es un escondite. Y esa frase, treinta y ocho años después, es probablemente lo más útil de este artículo, porque tu sistema está lleno de excepciones:
- Las carpetas excluidas del antivirus «porque daba falsos positivos y ralentizaba la compilación».
- Los directorios que el análisis de seguridad se salta porque tardaba demasiado.
- Las rutas que la copia de seguridad ignora porque «solo son temporales».
- Las reglas del cortafuegos con un comentario que dice «temporal, revisar» y fecha de 2022.
- La ruta que el registro de auditoría no cubre porque generaba mucho ruido.
Cada una de esas exclusiones se creó por un motivo razonable, y muchas sobreviven años sin que nadie las revise. Y todas comparten la propiedad que hizo bueno a Ping Pong: son el sitio donde tú mismo has prometido no mirar.
Cuando revises seguridad, empieza por la lista de excepciones. Es más corta que el sistema entero y da mucho más.
La velocidad del contagio era la velocidad de la gente
Lo otro que define esta época es la física.
Un virus de sector de arranque se propagaba de un modo estrictamente material: alguien arrancaba el ordenador desde un disquete infectado —bastaba con habérselo dejado puesto en la disquetera—, el virus quedaba residente en memoria, y a partir de ahí infectaba los disquetes que se metieran después (las variantes posteriores, también el disco duro). Esos disquetes se prestaban, se llevaban a clase, se cambiaban en el trabajo.
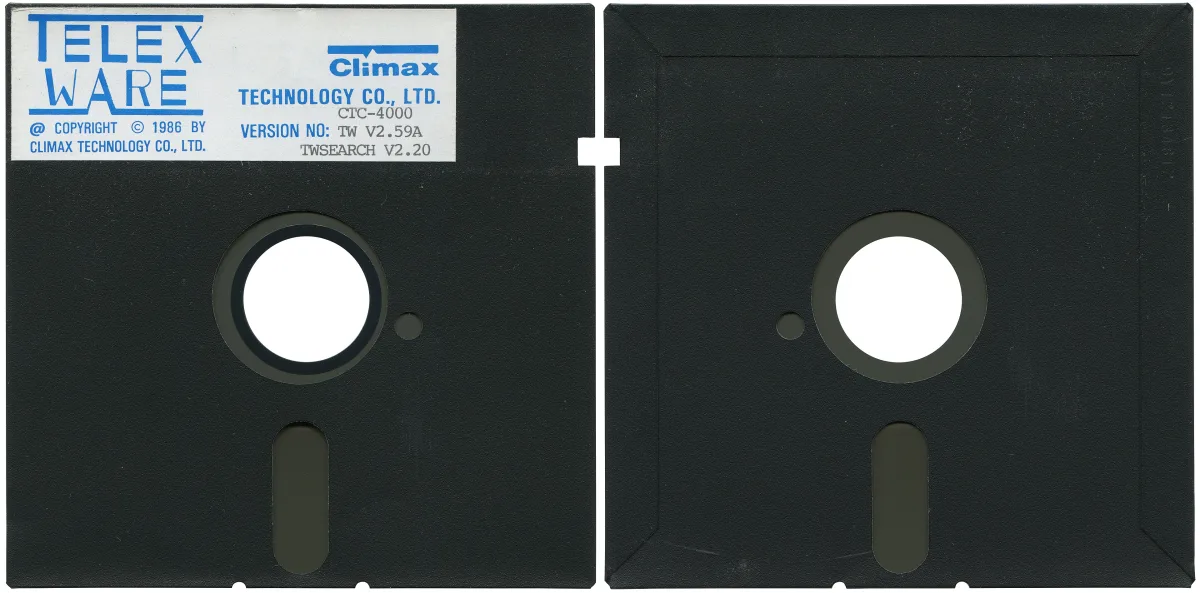
Un disquete de 5¼ pulgadas de 1986, por sus dos caras: el correo de aquella época. Foto: Dmitry Makeev, CC BY-SA 4.0; imagen recortada y disponible bajo la misma licencia.
La velocidad de propagación era, literalmente, la velocidad a la que la gente se prestaba cosas. Un virus podía tardar meses en cruzar Europa.
Eso daba un margen que hoy no existe. Cuando salía uno nuevo, solía haber semanas para que las casas antivirus lo analizaran, publicaran la firma y la gente actualizara —con un disquete, claro.
Desde entonces ha cambiado casi todo —las técnicas, los objetivos, el entorno—, pero lo que más se nota es esa ventana. La idea de fondo, esconderse donde nadie mira, sigue funcionando igual. Lo que se ha comprimido es el tiempo:
- Entre que se publica una vulnerabilidad y aparece un exploit funcional: a veces, horas.
- Entre que aparece el exploit y empieza el escaneo masivo de internet buscándola: también horas, porque está automatizado.
- Entre que te toca a ti y te enteras: pueden pasar semanas.
Ese desajuste —horas para el ataque, semanas para la detección— es buena parte de la disciplina moderna resumida en una línea. Palancas hay varias: exponer menos, dar menos permisos, detectar y contener antes. Pero la más fácil de medir es cuánto tardas en aplicar un parche. No cuántas herramientas tienes: cuántos días pasan.
Si no sabes el número de tu organización, ese es el dato que hay que medir esta semana.
Y aun así, se veía
La pelota rebotando era un aviso. Molesto, ridículo, pero un aviso: el sistema te decía que estaba infectado.
Muchos virus de aquella época tenían una virtud accidental: se delataban solos. Les gustaba lucirse. Ponían un mensaje, tocaban una musiquilla, tiraban las letras al fondo de la pantalla, ponían una pelota. Con esos, sabías que lo tenías.
Hoy, si tu equipo va exactamente igual que ayer, eso no es información. Con lo que ya éramos gente cacharreando con lo que había y aprendiendo a base de romper cosas, es casi una pena: aquellos virus, además de un problema, eran una lección de sistema de ficheros.
Feliz miércoles
Tres cosas para hoy:
- Saca la lista de exclusiones de tu antivirus, de tus copias y de tu análisis de seguridad. Revísala entera: para qué sirve cada una y qué depende de ella. Quita las que ya no tengan justificación.
- Mide tu tiempo de parcheo. Días desde que se publica una actualización crítica hasta que está aplicada en producción. Un número.
- Busca una regla temporal con más de un año. Está ahí, y llevas razón: la pusiste tú.
En la próxima entrega, el virus que descubrió que el mejor vector no era el disquete, sino tu libreta de direcciones.
(Y si alguna vez ves una pelotita rebotando por una pantalla en modo texto, disfrútala: es de las últimas veces que un problema informático avisaba de sí mismo con tanta educación.)
Preguntas frecuentes
¿Qué hacía el virus Ping Pong?
Era un virus de sector de arranque detectado en marzo de 1988 en el Politécnico de Turín. Quedaba residente en memoria tras arrancar desde un disquete infectado e infectaba los disquetes que se utilizaran a continuación; variantes posteriores infectaban también el disco duro. Su efecto visible consistía en mostrar un carácter que rebotaba por la pantalla cuando se producía un acceso a disco a la hora en punto o a la media. No tenía una carga destructiva deliberada, aunque en procesadores 286 y posteriores bloqueaba el equipo por una incompatibilidad de su código, con la consiguiente pérdida del trabajo sin guardar.
¿Cómo lograba ocultarse en el disco?
Necesitaba conservar el sector de arranque original, que había sustituido por su propio código. Lo copiaba, junto con la parte del virus que no cabía en ese sector, en un clúster del disco y marcaba ese clúster como defectuoso. MS-DOS deja de usar esas zonas para almacenar archivos, de modo que nada lo sobrescribía. No era invisible: podía examinarse leyendo el disco a bajo nivel, y CHKDSK informaba de un kilobyte en sectores defectuosos, pero era una señal que casi nadie interpretaba como síntoma de infección.
¿Por qué las listas de exclusiones son un riesgo de seguridad?
Porque definen explícitamente las zonas que los mecanismos de protección no examinan. Las exclusiones del análisis antivirus, los directorios omitidos en las copias de seguridad, las reglas de cortafuegos establecidas con carácter provisional y las rutas ausentes del registro de auditoría suelen configurarse por razones operativas legítimas, pero rara vez se someten a revisión periódica. Una revisión de seguridad eficiente debe comenzar por ese inventario, que es acotado y de alto valor.
¿Qué ha cambiado respecto a la época de los disquetes?
Han cambiado las técnicas, los objetivos y el entorno, pero el cambio más visible es la velocidad. La propagación mediante soportes físicos dependía del intercambio material entre personas, lo que solía conceder semanas para analizar una amenaza y distribuir contramedidas. Hoy el intervalo entre la publicación de una vulnerabilidad, la aparición de código que la aprovecha y el inicio de los escaneos masivos puede medirse en horas, mientras que un compromiso puede pasar inadvertido durante semanas.
¿Cuál es el indicador más útil para reducir la exposición?
Reducir la exposición, limitar permisos y detectar antes también cuentan, pero el indicador más fácil de medir es el tiempo transcurrido entre la publicación de una actualización de seguridad y su aplicación efectiva en los sistemas en producción, expresado en días. Es comparable en el tiempo y directamente controlable por la organización, a diferencia de indicadores basados en el número de herramientas desplegadas. Si ese valor no se conoce, determinarlo es el primer paso.
Sigue leyendo

Viernes 13: el virus que se saltó su propio día de mala suerte
El virus Jerusalem, aquí Viernes 13, borraba los programas que abrías ese día, pero estaba programado para saltarse el viernes 13 de noviembre de 1987. Lo delató un error propio: los .EXE crecían sin parar. Hasta que llega la fecha, o la simulas, el código que depende de ella no se ha ejecutado.
Leer más →
El asterisco que abre el servidor: qué hay de cierto en el fallo de OpenSSH
OpenSSH 10.6p2 corrige un fallo que permite entrar sin conocer la contraseña en algunos servidores con Alpine Linux. Es real y es serio, pero no afecta a «los servidores Linux» en general. Qué condiciones hacen falta, cómo saber si te afecta y qué hacer hoy.
Leer más →
El currículum que no era un currículum
ESET ha analizado una campaña de falsos currículums intensificada en España: un correo con un enlace, una web con falsas comprobaciones de seguridad y un .vbs que, si se abre, roba las contraseñas guardadas. Por qué «no abras nada» no sirve en RRHH, y qué sí: un formato propio, quitar VBScript y ver extensiones.
Leer más →¿Te ha resultado útil o quieres comentar algo?
Hablemos →