Historia del virus (1/6): antes de que fuera un negocio
Creeper se anunciaba en pantalla, Elk Cloner recitaba un poema cada cincuenta arranques y Brain llevaba dentro la dirección y el teléfono de una tienda de Lahore, pero ya se escondía de quien miraba el disco. Tres programas que no buscaban destruir nada y viajaban por los canales de cada día.
En este artículo 5 secciones
Empiezo hoy una serie de seis entregas sobre la historia de los virus informáticos. No por nostalgia: porque el recorrido del virus —de broma de laboratorio a industria de miles de millones— explica casi todo lo que hoy llamamos ciberseguridad.
Y empieza con tres programas que, por lo que se sabe de quienes los escribieron, no buscaban destruir nada.
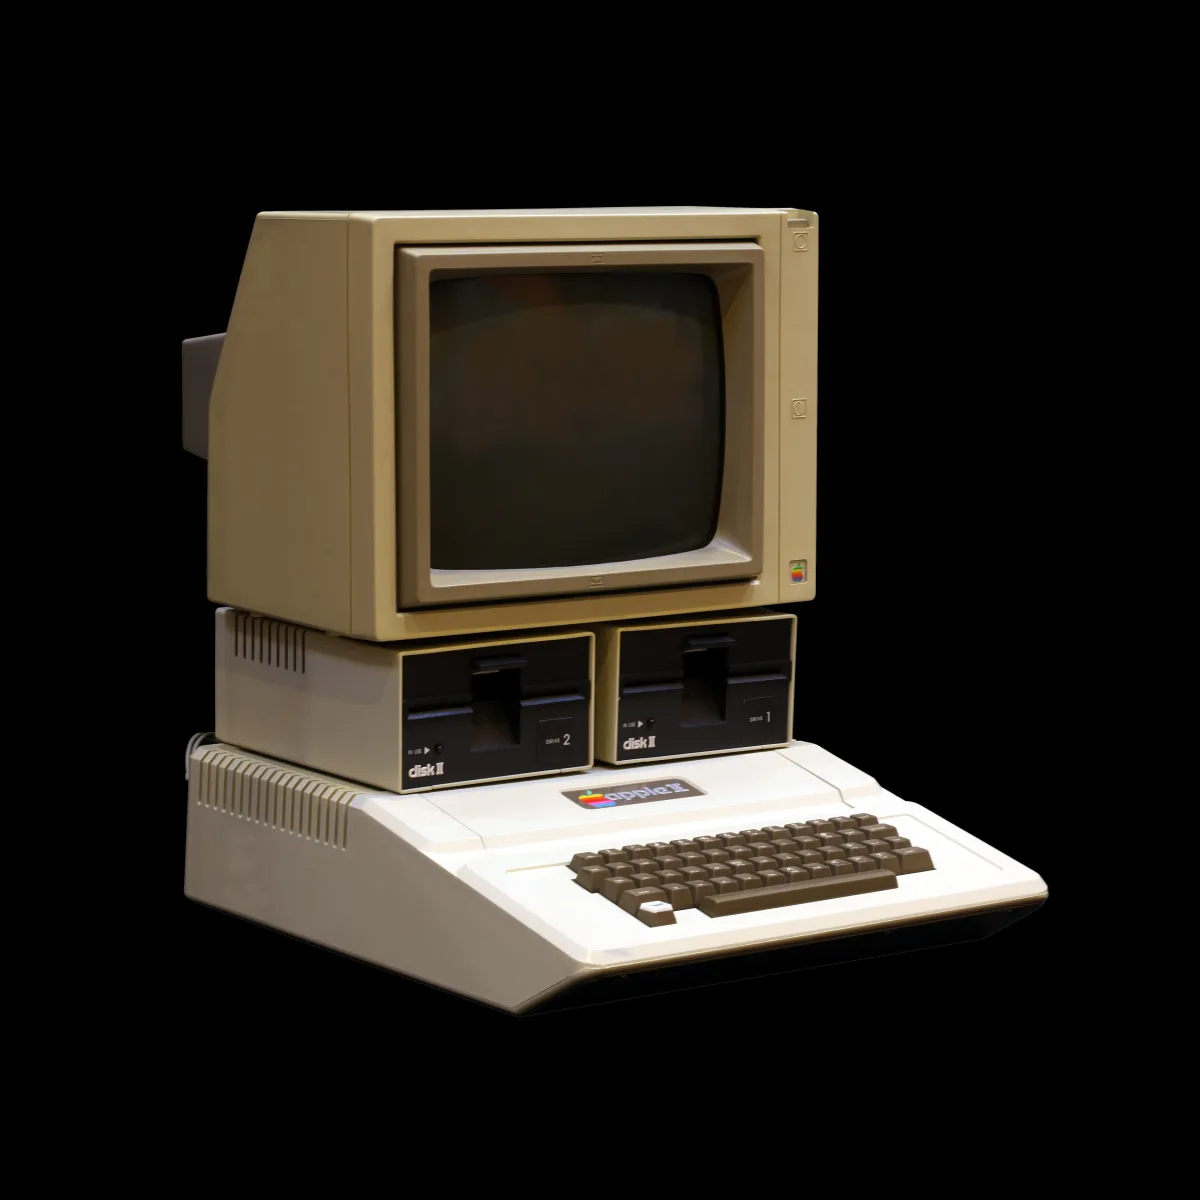
Un Apple II, la máquina por la que se movía Elk Cloner de disquete en disquete. Foto: Rama y Musée Bolo, CC BY-SA 2.0 FR; imagen recortada y disponible bajo la misma licencia. La imagen de portada de este artículo es una composición a partir de esta foto y se distribuye bajo la misma licencia.
1971: Creeper, que solo quería moverse
Bob Thomas, de la empresa BBN, escribió en 1971 un programa que saltaba de una máquina a otra a través de ARPANET, la red que se acababa de construir. Corría sobre ordenadores PDP-10 con el sistema TENEX y, al llegar, imprimía un mensaje:
«I'M THE CREEPER: CATCH ME IF YOU CAN.»
Soy el enredador, atrápame si puedes. Eso era todo. Ni borraba, ni robaba, ni se escondía. Se anunciaba.
Tampoco era una infección en el sentido de hoy. Era la demostración de un proyecto de BBN para que un programa pudiera trasladarse a otro ordenador y seguir allí su trabajo. Ray Tomlinson —el del correo electrónico y la arroba— lo modificó después para que, además de moverse, se copiara, y así lo contó él mismo en una entrevista: Creeper «se movía porque podía», era «más una prueba de alergia que un resfriado» y, como mucho, podía visitar unas 28 máquinas, las de ARPANET que usaban TENEX. Por eso la etiqueta de «primer virus» es discutible: se parece más a un gusano, y a uno de laboratorio.
Y el detalle que más me gusta de esta historia: para eliminarlo, Tomlinson escribió otro programa, Reaper, que recorría la red igual que Creeper buscando sus copias para borrarlas. El primer antivirus de la historia fue también un programa que viajaba por la red. La herramienta y la amenaza tenían la misma forma desde el minuto uno, y no sería la última vez.
1982: Elk Cloner, o un chaval de quince años con disquetes
Rich Skrenta tenía quince años y un Apple II. Escribió un programa que se instalaba en el sector de arranque de los disquetes: al arrancar desde uno infectado, quedaba residente en memoria y podía infectar los otros disquetes compatibles que usaras después.
Cada cincuenta arranques, mostraba un poema burlándose de ti.
No hacía nada más. Era una broma de instituto, dirigida a los amigos a los que prestaba juegos. Pero es el primer virus documentado que se propagó fuera del entorno donde nació, saltando de un círculo de conocidos a máquinas de desconocidos, sin que su autor tuviera ya nada que ver.
Es la consecuencia de soltar un programa que se copia solo, y casi nadie la anticipa al escribirlo: su alcance puede dejar de depender de quien lo escribió.
1986: Brain, con nombre, dirección y teléfono
Basit y Amjad Farooq Alvi tenían una tienda de informática en Lahore, Pakistán, y vendían software médico que ellos mismos habían escrito. Y que se copiaba sin parar.
Escribieron un programa que se instalaba en el sector de arranque de los disquetes y que, según contaron, servía para rastrear las copias. Es el primer virus de PC que se propagó por el mundo.
Y llevaba dentro, en texto claro, esto:
- El nombre de la empresa.
- La dirección postal de la tienda, en Lahore.
- Tres números de teléfono.
- Y una invitación a llamar para que les «vacunaran».
Empezaron a recibir llamadas de todo el planeta. Habían firmado su propio virus con los datos de contacto reales: está claro que no contaban con que llegara tan lejos.
Pero firmar no es lo mismo que dejarse ver. Brain no sacaba mensajes en pantalla: lo único que se notaba era que la etiqueta del disquete pasaba a ser «(c) Brain». Y si alguien intentaba leer el sector de arranque de un disquete infectado, el virus interceptaba la lectura y le devolvía el original, el limpio. Es el primer virus de ocultación conocido. En 1986 ya convivían las dos cosas en el mismo programa: el nombre de los autores dentro y el truco para que el usuario no lo viera.
Lo que estos tres enseñan y sigue valiendo
Primero: aprovecharon los canales habituales de intercambio. Creeper, la red nueva. Elk Cloner y Brain, el disquete, que era el modo normal y necesario de intercambiar cualquier cosa. Ninguno forzó una puerta: llegaban a otros sistemas por el mismo mecanismo que la gente usaba todos los días.
Tradúcelo a hoy y tienes la lista de por dónde entra el problema:
- El adjunto de correo, porque el correo es el canal de trabajo.
- La extensión del navegador, porque hace falta para el trabajo.
- El paquete de la librería de terceros, porque nadie escribe todo desde cero.
- La imagen de contenedor base, descargada de un registro público.
- El instalador bajado del primer resultado del buscador en lugar de la web oficial.
Es la misma cadena de confianza que ya vimos con los proveedores: no te comprometen atacándote, te comprometen a través de algo que necesitas usar.
Segundo: firmar no es lo mismo que dejarse ver. Creeper se anunciaba en pantalla y Elk Cloner recitaba un poema. Brain llevaba dentro el teléfono de la tienda, pero ya se escondía de quien miraba el disco.
Lo que vino después fue, en buena parte, dejar de firmar. Hay amenazas que quieren que las veas, como el ransomware, que vive de que te enteres. Pero muchas otras buscan justo lo contrario: pasar inadvertidas el mayor tiempo posible. En las intrusiones que investigó Mandiant durante 2025, la mediana entre el compromiso y su detección fue de 14 días, según su informe M-Trends 2026.
Merece la pena tenerlo presente porque cambia la pregunta: no ver síntomas no demuestra que todo esté bien. Si esperas un aviso —una pantalla, un mensaje, un poema—, estás buscando un virus de 1982.
Feliz miércoles
Tres cosas para hoy:
- Haz la lista de canales por los que entra código a tu organización. Adjuntos, dependencias, extensiones, imágenes, instaladores. Suele ser más larga de lo que parece.
- Elige uno y averigua quién lo revisa. Si la respuesta es nadie, ya tienes la conversación de esta semana.
- Pregúntate cómo te enterarías si pasara algo. No qué pasaría: cómo te enterarías. Esa es la pregunta de 2026.
En la próxima entrega, la era del disquete y una pelotita rebotando por la pantalla.
(Y sí: los hermanos Alvi siguieron con su tienda en Lahore durante décadas, en la misma dirección que venía impresa dentro del virus. Hay formas peores de hacerse un nombre.)
Preguntas frecuentes
¿Cuál fue el primer virus informático?
Se suele citar a Creeper, escrito en 1971 por Bob Thomas en la empresa BBN. Era una demostración de un proyecto para trasladar programas entre ordenadores: saltaba entre máquinas PDP-10 con TENEX conectadas a ARPANET y mostraba un mensaje anunciando su presencia, sin destruir información ni ocultarse. Ray Tomlinson lo modificó después para que también se copiara. La denominación es discutible, porque su comportamiento se parece más al de un gusano experimental que al de un virus en sentido estricto, y como mucho podía alcanzar unas 28 máquinas.
¿Qué fue Reaper?
Fue el programa que escribió Ray Tomlinson para eliminar Creeper: recorría la red de la misma forma, buscando sus copias para borrarlas. Se considera el primer antecedente de una herramienta de desinfección, y resulta llamativo que compartiera la forma de moverse con el programa que combatía.
¿Por qué es relevante Elk Cloner?
Porque es el primer virus documentado que se propagó de forma sostenida fuera del entorno en el que fue creado. Escrito en 1982 para el Apple II, se instalaba en el sector de arranque de los disquetes y quedaba residente en memoria, pudiendo infectar los disquetes compatibles que se usaran a continuación. Su difusión alcanzó equipos sin relación con su autor, lo que ilustra que el alcance de un programa autorreplicante puede dejar de depender de quien lo escribió.
¿Qué tenía de particular el virus Brain?
Fue el primer virus para ordenadores compatibles con PC que alcanzó difusión mundial. Contenía en texto legible el nombre de la empresa de sus autores, su dirección postal en Lahore y varios números de teléfono, junto con una invitación a contactar para desinfectar el equipo. Al mismo tiempo, fue el primer virus de ocultación conocido: interceptaba las lecturas del sector de arranque y mostraba el original para esconder la infección. Su único efecto visible habitual era cambiar la etiqueta del disquete. Sus autores dijeron que lo habían concebido para rastrear copias no autorizadas de su software.
¿Qué enseñan estos casos sobre la seguridad actual?
Dos cuestiones. La primera es que estos programas aprovecharon los canales habituales de intercambio de su época, lo que hoy se traduce en adjuntos de correo, extensiones de navegador, dependencias de terceros, imágenes de contenedor e instaladores obtenidos de fuentes no oficiales. La segunda es que muchas amenazas actuales buscan pasar inadvertidas: en las intrusiones investigadas por Mandiant en 2025, la mediana entre el compromiso y su detección fue de 14 días. No ver síntomas no demuestra que no haya un compromiso.
Sigue leyendo

Viernes 13: el virus que se saltó su propio día de mala suerte
El virus Jerusalem, aquí Viernes 13, borraba los programas que abrías ese día, pero estaba programado para saltarse el viernes 13 de noviembre de 1987. Lo delató un error propio: los .EXE crecían sin parar. Hasta que llega la fecha, o la simulas, el código que depende de ella no se ha ejecutado.
Leer más →
El asterisco que abre el servidor: qué hay de cierto en el fallo de OpenSSH
OpenSSH 10.6p2 corrige un fallo que permite entrar sin conocer la contraseña en algunos servidores con Alpine Linux. Es real y es serio, pero no afecta a «los servidores Linux» en general. Qué condiciones hacen falta, cómo saber si te afecta y qué hacer hoy.
Leer más →
El currículum que no era un currículum
ESET ha analizado una campaña de falsos currículums intensificada en España: un correo con un enlace, una web con falsas comprobaciones de seguridad y un .vbs que, si se abre, roba las contraseñas guardadas. Por qué «no abras nada» no sirve en RRHH, y qué sí: un formato propio, quitar VBScript y ver extensiones.
Leer más →¿Te ha resultado útil o quieres comentar algo?
Hablemos →